Comprender la postura de seguridad de las aplicaciones
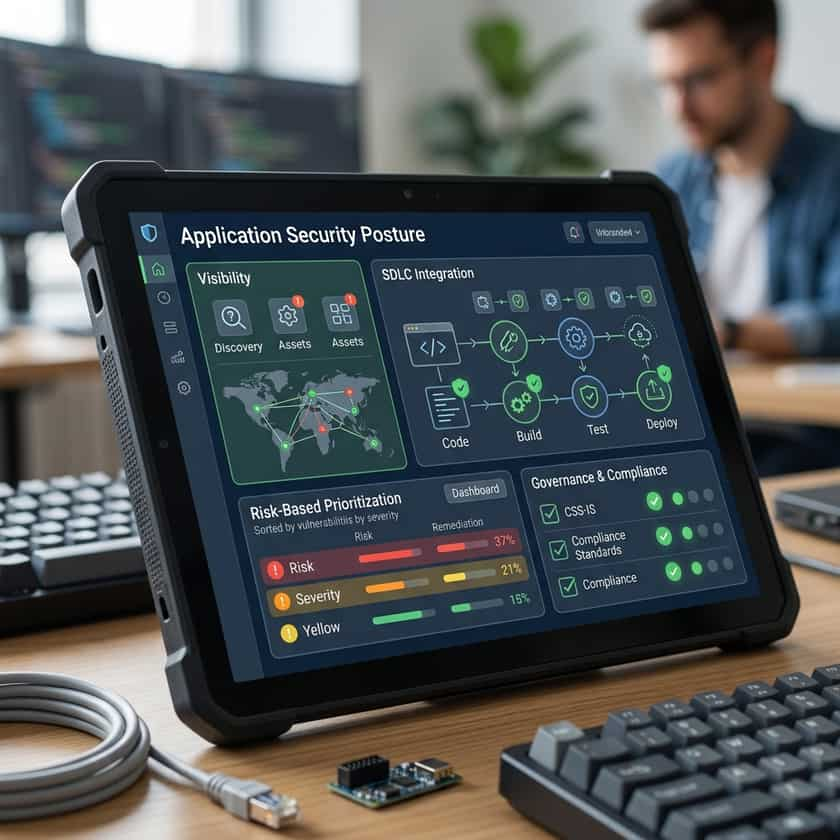
En el cambiante panorama digital de 2025, el término Postura de Seguridad de las Aplicaciones (ASP, por sus siglas en inglés) ha pasado de ser una preocupación técnica de nicho a una prioridad central para las juntas directivas. En pocas palabras, la postura de seguridad de las aplicaciones es el estado global de todo el entorno de seguridad de aplicaciones de su organización. Funciona como una instantánea holística que detalla la efectividad de sus controles de seguridad, la presencia de vulnerabilidades y la resiliencia general de su ecosistema de software. En lugar de centrarse en un único firewall o parche, la ASP exige una visión que conecte capas de seguridad dispares en una estrategia de defensa unificada.
Lograr una postura sólida requiere más que simplemente instalar herramientas; implica articular un esfuerzo colaborativo entre desarrolladores, operaciones de seguridad y partes interesadas del negocio. A medida que las organizaciones crecen, a menudo lidian con una visión fragmentada de su seguridad, lo que genera brechas que los atacantes pueden aprovechar. Al priorizar la visibilidad y la gestión unificada, las empresas pueden pasar de un estado reactivo de apagar incendios a una postura proactiva que anticipa las amenazas antes de que se manifiesten en los entornos de producción.
El desafío de la fatiga de alertas y la complejidad
Uno de los problemas más persistentes que enfrentan los equipos de seguridad es el abrumador volumen de alertas generado por la infraestructura moderna. No es raro que una mediana empresa procese cientos, a veces más de 500 alertas diarias. Este flujo constante de datos crea un entorno en el que las vulnerabilidades críticas se pierden fácilmente bajo el ruido. Cuando los equipos de seguridad dedican su tiempo a perseguir falsos positivos, pierden la capacidad de centrarse en mejoras estratégicas, dejando los componentes centrales de las aplicaciones expuestos durante más tiempo del necesario.
Las soluciones eficaces de postura de seguridad de las aplicaciones abordan esto mediante la implementación de marcos de priorización inteligentes. En lugar de tratar cada vulnerabilidad como una emergencia inmediata y de alta prioridad, los sistemas modernos clasifican los riesgos en función de su impacto potencial en el negocio. Al conectar los datos de amenazas con el contexto de la aplicación —como si el software maneja datos confidenciales de clientes o interactúa con bases de datos internas críticas—, los equipos de seguridad pueden filtrar el ruido de fondo. Esto permite un enfoque más focalizado, garantizando que sus activos digitales más valiosos reciban el mayor nivel de protección.
Pilares fundamentales de una estrategia de seguridad sólida
- Visibilidad continua: Mantenga un inventario preciso y en tiempo real de todas las aplicaciones, API y microservicios de su cartera.
- Modelado proactivo de amenazas: Evalúe periódicamente cómo podrían ser atacadas sus aplicaciones e identifique los vectores más probables de vulneración.
- Mapeo automatizado de cumplimiento: Simplifique el proceso de mapear sus controles de seguridad con marcos regulatorios como GDPR o SOC2.
- Gobernanza unificada: Establezca políticas claras que definan los requisitos de seguridad en cada etapa del ciclo de vida de desarrollo de software (SDLC).
- Bucles de retroalimentación: Implemente canales de comunicación rápidos que alerten a los desarrolladores sobre fallos de seguridad mientras escriben código.
Riesgos emergentes en el ecosistema moderno
El panorama de amenazas para 2025 se caracteriza por rápidos cambios tecnológicos. Las aplicaciones dependen cada vez más de bibliotecas de terceros, marcos de código abierto y servicios nativos de la nube. Si bien estas herramientas permiten un desarrollo más rápido, también introducen riesgos en la cadena de suministro que suelen ser difíciles de detectar. Una postura sólida debe tener en cuenta estas dependencias externas, garantizando que su perímetro de seguridad se extienda más allá del código desarrollado internamente para abarcar todo el ecosistema de componentes de software integrados que impulsan su negocio.
Además, el auge del desarrollo impulsado por IA y las herramientas de codificación automatizadas ha acelerado el ritmo de despliegue de nuevas funciones. Si bien esto aumenta la productividad, también significa que las vulnerabilidades de seguridad pueden introducirse a mayor velocidad. Mantener una postura de seguridad positiva exige adaptarse a esta velocidad sin comprometer la seguridad. Integrar controles de seguridad directamente en el flujo de trabajo del desarrollador —práctica conocida comúnmente como 'shift left'— ya no es opcional. Es la forma más eficaz de garantizar que la seguridad se mantenga a la par de las exigencias del negocio moderno.
Prácticas recomendadas para la implementación
Mejorar con éxito la postura de seguridad de sus aplicaciones es un proceso iterativo. Comience auditando su estado actual para identificar las mayores brechas en su visibilidad y tiempo de respuesta. No intente solucionar todo a la vez. En su lugar, concéntrese en áreas de alto impacto, como la seguridad de API o los flujos críticos de autenticación. Involucre al liderazgo desde el principio, enmarcando las iniciativas de seguridad en el contexto de la continuidad del negocio y la gestión de riesgos. Cuando las partes interesadas comprenden que la seguridad respalda los resultados financieros al prevenir costosas filtraciones, resulta mucho más fácil obtener los recursos necesarios para una mejora sostenible.